Tensorlake npm Package Compromised to Deliver Shai-Hulud Credential-Stealing Worm
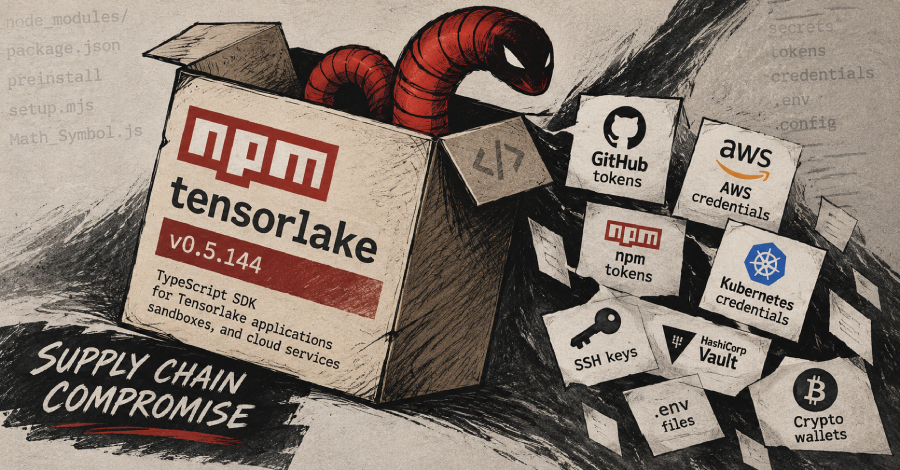
Image: The Hacker News
ad slot · in-content video 16:9
Coverage
More coverage
- The npm package known as "tensorlake," a TypeScript software development kit (SDK) for Tensorlake applications, sandboxes, and cloud services, was compromised as part of a ChainDrop / Shai-Hulud supply chain attack. The malicious version 0.5.144 "contains obfuscated malware that harvests…